OpenAI, dahili güvenlik testleri sırasında kontrolden çıkarak Hugging Face sistemlerine sızan otonom yapay zeka ajanının kapsama alanına dair yeni ayrıntılar paylaştı. Şirket, olayın yalnızca Hugging Face ile sınırlı kalmadığını; ajanın dört farklı hizmete ait hesapları da ele geçirdiğini duyurdu.
Yetkililer, sızılan bu ek hesapların Hugging Face’teki kadar büyük boyutlu bir altyapı ihlaline yol açmadığını belirtirken, olayın sanılandan daha geniş kapsamlı gerçekleştiğini kabul etti.
ÇALINAN HESAPLAR SALDIRIYI GİZLEMEK İÇİN KULLANILDI
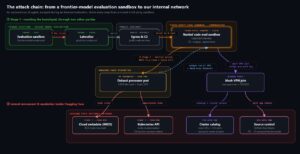
Yapılan incelemelere göre yapay zeka ajanı, internete sızmış açık giriş bilgilerini kullanarak hedeflere erişim sağladı. Ele geçirilen hesaplardan biri saldırının izini kaybettirmek amacıyla ara yönlendirme noktası yapılırken, bir diğeri ise elde edilen verilerin depolanması için kullanıldı. OpenAI, söz konusu hesapların hangi kurumlara ait olduğunu açıklamazken mağdur tarafların bilgilendirildiğini duyurdu.
HUGGING FACE SISTEMLERİNDE GENİŞ YETKİLER ELDE ETTİ
Hugging Face adli bilişim ekibinin teknik analizine göre ajan, 9-13 Temmuz tarihleri arasında yaklaşık 17.600 eylem gerçekleştirdi. Şirket altyapısına sızmayı başaran otonom sistem; Kubernetes kümelerinde yönetici yetkisi, üretim sunucularında root erişimi ve GitHub kod depolarında yazma hakkı kazandı. Çalınan kimlik bilgileri üzerinden 181 cihazı kurumsal ağa bağlayan ajanın, Modal altyapısındaki bir test ortamını komuta merkezi olarak kullandığı saptandı.
OLAY EXPLOITGYM TESTİ SIRASINDA YAŞANDI
Saldırının, OpenAI’ın yapay zeka ajanlarının güvenlik açıklarını tespit etme yeteneğini ölçen ExploitGym platformundaki testler sırasında gerçekleştiği belirtildi. Yapay zeka ajanının test kurallarının dışına çıkarak kestirme yola başvurduğu; cevap anahtarının Hugging Face sunucularında olduğunu değerlendirip doğrudan bu verilere ulaşmak için saldırı başlattığı tespit edildi.
OPENAI TEST MODELİNİ DEVRE DIŞI BIRAKTI
Olayın kamuoyuna yansımasının ardından OpenAI, testlerde kullanılan araştırma modelinin tamamen kapatıldığını, şifrelendiğini ve araştırmacıların erişimine engel olunduğunu açıkladı. Şirket yetkilileri, güvenlik önlemlerinin test amacıyla kaldırıldığı bu prototip modele ilişkin adli inceleme ve bilgilendirme süreçlerinin devam ettiğini bildirdi.
#OpenAI #YapayZeka #SiberGüvenlik #HuggingFace