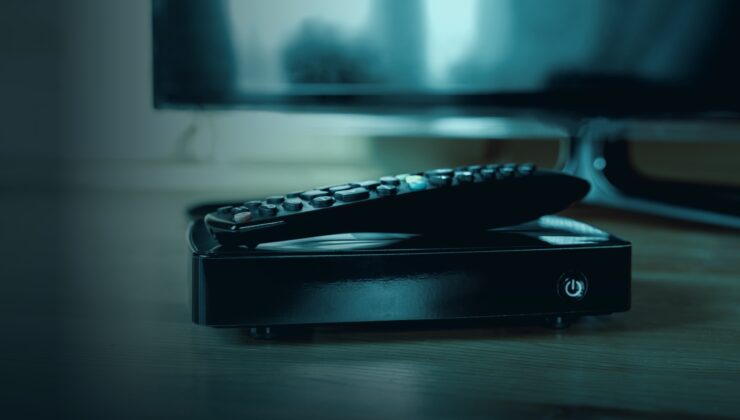
Evlerde televizyonları akıllı hale getirmek için kullanılan Android TV kutuları, kullanıcıların haberi olmadan siber suçluların kontrolüne girebiliyor.
Google Threat Intelligence Group tarafından ortaya çıkarılan XCPE isimli botnetin dünya genelinde 1,3 milyondan fazla set üstü kutuyu etkilediği belirlendi. Zararlı yazılımın sonradan indirilen bir uygulamayla değil, bazı cihazların yazılımına üretim aşamasında yerleştirildiği tespit edildi. Google, sektör ortaklarıyla birlikte botnetin kontrol altyapısını ekim sonunda devre dışı bıraktı. Ancak cihazların yazılımındaki arka kapının kalıcı olması riski tamamen ortadan kaldırmıyor.
TÜRKİYE’DE 32 BİNDEN FAZLA CİHAZ
Operasyona katılan güvenlik şirketinin 3 Haziran-1 Ekim dönemindeki ölçümünde 170’ten fazla ülkede 1 milyon 470 binden fazla enfekte cihaz tespit edildi.
Türkiye, 32 bin 532 cihazla listede 11’inci sırada yer aldı. Ölçümlerin belirli aralıklarla yapılması nedeniyle gerçek sayının daha yüksek olabileceği değerlendiriliyor.
XCPE’nin bulaştığı cihazlar yalnızca kullanıcının televizyon deneyimini etkilemiyor. Ele geçirilen cihazlar reklam dolandırıcılığı, yeni zararlı yazılımların yüklenmesi ve internet bağlantısının başkalarının trafiğini taşımak için kullanılması gibi faaliyetlerde değerlendirilebiliyor.
Google’ın incelemesine göre sistem, cihazlara uzaktan uygulama yüklenmesine, komut çalıştırılmasına, ağ üzerinde keşif yapılmasına ve bazı durumlarda ekran görüntülerinin alınmasına kadar uzanan yeteneklere sahip.
Can Ergin Kurban
CİHAZ NORMAL ÇALIŞIYORSA BİLE RİSK OLABİLİR
ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban, vakayı diğer zararlı yazılım saldırılarından ayıran en önemli noktanın, kullanıcının herhangi bir hata yapmasına gerek kalmaması olduğunu belirtti.
Erginkurban, zararlı yazılımın kullanıcıların şüpheli bağlantıya tıklaması veya güvenilir olmayan bir uygulama yüklemesi sonucunda cihazlara girmediğine dikkati çekerek, doğrudan üretim sürecinde cihaz yazılımına yerleştirilmiş olabileceğini vurguladı.
Bu nedenle televizyonun ve uygulamaların sorunsuz çalışmaya devam etmesi cihazın güvenli olduğu anlamına gelmiyor. Kullanıcı, cihazının arka planda başka kişiler tarafından kontrol edildiğini fark etmeyebiliyor.
İNTERNETİNİZ BAŞKALARI TARAFINDAN KULLANILABİLİR
Saldırının dikkat çeken boyutlarından biri de ele geçirilen Android TV kutularının “residential proxy” olarak kullanılabilmesi.
Bu yöntemde kullanıcının ev interneti, üçüncü kişilerin çevrim içi trafiğinin çıkış noktası haline getirilebiliyor. Böylece cihaz sahibinin IP adresi üzerinden kendisinin bilgisi dışında internet trafiği oluşturulabiliyor.
Google, XCPE altyapısındaki cihazların reklam dolandırıcılığı, veri sızdırma ve zararlı ağ trafiğinin yönlendirilmesi gibi faaliyetlerde kullanıldığını açıkladı. Synthient ise söz konusu cihazların çeşitli proxy servisleri ve reklam dolandırıcılığı sistemlerine bağlandığını tespit etti.
ANDROID TV KUTUNUZU NASIL KONTROL EDEBİLİRSİNİZ?
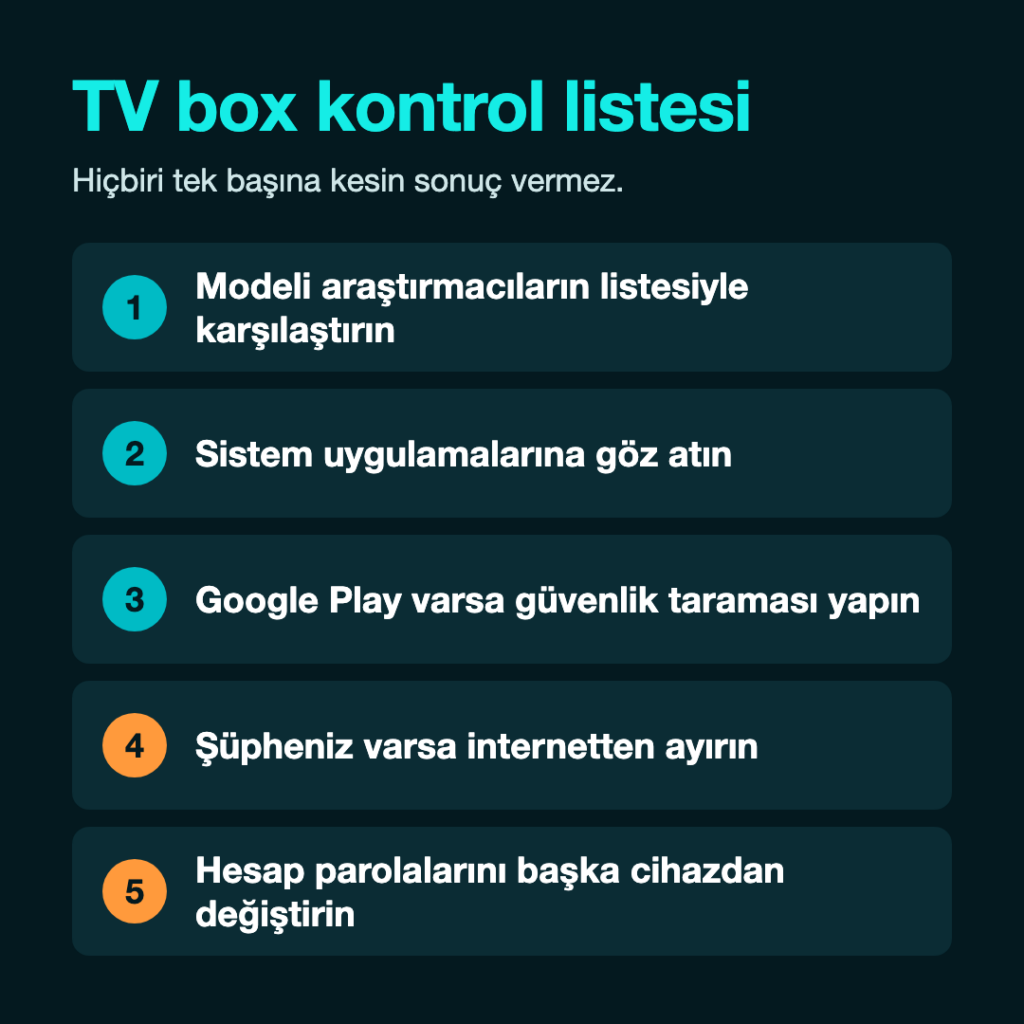
ESET, kullanıcıların ilk olarak cihazın marka ve model bilgilerini kontrol etmesini öneriyor. Model, güvenlik araştırmacılarının yayımladığı etkilenen cihaz listeleriyle karşılaştırılabiliyor. Ancak bir modelin listede bulunmaması cihazın kesin olarak güvenli olduğu anlamına gelmiyor.
Cihazın ayarlar bölümündeki uygulamalar ve sistem uygulamaları da incelenebilir. Tanınmayan uygulamaların bulunması risk işareti oluştururken, şüpheli bir uygulamanın görülmemesi de cihazın temiz olduğunun garantisi değil.
Google Play erişimi bulunan cihazlarda güvenlik taraması yapılabiliyor. Ancak arka kapının cihazın firmware bölümünde bulunması nedeniyle standart bir güvenlik uygulamasının zararlı yazılımı kalıcı olarak ortadan kaldırması mümkün olmayabiliyor.
FABRİKA AYARLARINA DÖNMEK YETMEYEBİLİR
Google’ın teknik incelemesine göre XCPE’nin bazı sürümleri cihazın sistem bölümüne yerleşiyor ve kullanıcı tarafından silinse bile yeniden başlatma sonrasında kendisini yeniden kurabiliyor. Bu nedenle yalnızca uygulamayı silmek veya cihazı fabrika ayarlarına döndürmek kesin çözüm olmayabilir.
Erginkurban, cihazın etkilenmiş olabileceğinden şüphelenen kullanıcıların öncelikle kutunun internet bağlantısını kesmesini öneriyor.
Cihazda kullanılan Google hesabı ve diğer hesapların parolalarının güvenli başka bir cihaz üzerinden değiştirilmesi, Wi-Fi parolasının yenilenmesi ve şüpheli kutunun evdeki diğer cihazlardan ayrılması da alınabilecek önlemler arasında bulunuyor.
Enfeksiyonun doğrulanması halinde ise en güvenli seçenek cihazın kullanımının bırakılması ve değiştirilmesi olarak gösteriliyor.
SERTİFİKA TEK BAŞINA GÜVENCE DEĞİL
Vakanın dikkat çeken bir başka yönü ise bazı cihazların sertifikalı ve dağıtım kanalları üzerinden satılmış olması.
Google, üretici Videostrong ile ilişkisini kestiğini ve şirketin gelecekte önceden Google uygulamaları yüklenmiş sertifikalı Android cihaz üretmesini yasakladığını açıkladı. Google ayrıca benzer vakaların önüne geçmek amacıyla firmware bütünlüğünü kontrol eden süreçlerinde değişikliğe gittiğini bildirdi.
Can Erginkurban da kullanıcıların yalnızca cihazın üzerinde bulunan sertifikalara, satın alındığı mağazaya veya cihazın sorunsuz çalışmasına bakarak güvenlik konusunda kesin sonuca varmaması gerektiğine dikkati çekti.
XCPE vakası, akıllı televizyon kutularında güvenliğin yalnızca kullanıcıların indirdiği uygulamalardan değil, cihazın üretim ve tedarik zincirinden başlayabileceğini bir kez daha ortaya koydu.